Um ataque de ransomware costuma passar por sete etapas, do acesso inicial à criptografia e extorsão, e cada uma é uma chance de bloqueio. As defesas que mais reduzem o risco são backups imutáveis e testados, MFA resistente a phishing, correção priorizada de vulnerabilidades, controle de privilégios e monitoramento contínuo com um plano de resposta ensaiado.
O ransomware deixou de ser um vírus que trava computadores e se tornou um negócio organizado. Grupos criminosos invadem a rede, copiam dados, criptografam sistemas e cobram duas vezes: para devolver o acesso e para não divulgar o que levaram. Muitas vezes, quem invade não é quem extorque. O acesso inicial é revendido entre grupos especializados.
A boa notícia é que o ataque segue um roteiro relativamente previsível. Cada etapa deixa rastros e abre uma chance de interrupção. Entender esse roteiro ajuda a investir primeiro no que de fato reduz o risco.
O tamanho do problema
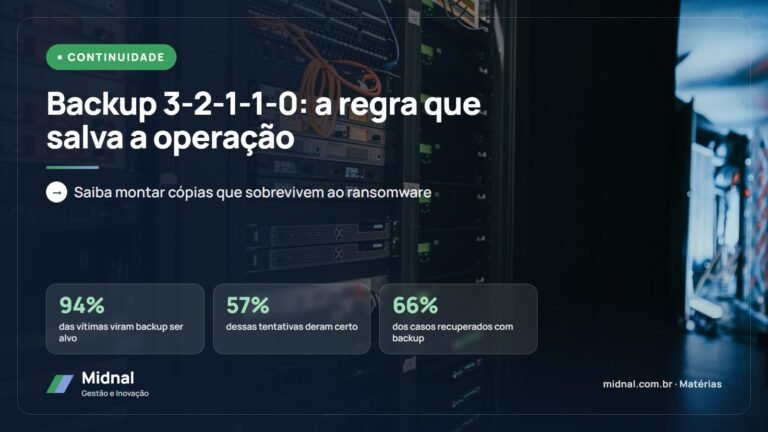
Os levantamentos mais recentes mostram que o ransomware continua crescendo, mas também que mais vítimas conseguem se recuperar sem negociar com criminosos.
Recusar o pagamento só é possível quando existe um caminho de recuperação que não dependa da chave do criminoso. Por isso backup, resposta a incidentes e visibilidade aparecem no topo de qualquer lista séria de defesas.
Anatomia de um ataque
Os detalhes mudam de grupo para grupo, mas a sequência abaixo descreve boa parte dos incidentes. O intervalo entre a invasão e a criptografia pode ser de semanas ou de poucas horas.
- Acesso inicialE-mail malicioso, senha vazada ou falha em equipamento exposto à internet, como VPN e firewall.
- ReconhecimentoO invasor mapeia servidores, contas privilegiadas e a localização dos backups.
- Escalada de privilégioBusca credenciais de administrador para agir sem barreiras.
- Movimentação lateralEspalha-se pela rede com ferramentas legítimas de administração, o que dificulta a detecção.
- ExfiltraçãoCopia dados sensíveis para fora da organização, base da dupla extorsão.
- Sabotagem da recuperaçãoApaga ou criptografa backups e tenta desativar ferramentas de segurança.
- Criptografia e extorsãoTrava os sistemas e apresenta a nota de resgate, quase sempre com prazo.
Por onde os ataques começam
A pesquisa anual da Sophos, com 2.158 líderes de TI e segurança em 17 países, identifica a causa raiz técnica dos ataques sofridos. E-mail e identidade dominam a lista.
As 10 defesas que mais importam
A ordem abaixo segue a lógica de investimento que costuma trazer mais resultado: primeiro fechar as portas mais usadas e garantir a recuperação; depois acelerar a detecção e a resposta.
- Backups imutáveis e testados. Mantenha ao menos uma cópia offline ou imutável, fora do domínio principal, e faça testes de restauração periódicos. O guia #StopRansomware da CISA recomenda backups offline e criptografados dos dados críticos.
- MFA resistente a phishing. Priorize e-mail, VPN, acesso remoto e contas administrativas. Chaves de segurança e passkeys resistem melhor que códigos por SMS.
- Correção priorizada de vulnerabilidades. Comece pelos sistemas expostos à internet e pelas falhas já exploradas ativamente, como as do catálogo KEV da CISA.
- Controle de contas privilegiadas. Separe contas de administração das de uso diário, elimine senhas compartilhadas e registre cada uso de privilégio.
- Proteção de e-mail e conscientização contínua. Filtros, autenticação de domínio (SPF, DKIM e DMARC) e treinamentos curtos e frequentes, com simulações realistas.
- EDR em estações e servidores. Ferramentas que detectam comportamento suspeito, e não apenas assinaturas conhecidas, e permitem isolar uma máquina em segundos.
- Segmentação de rede. Separe ambientes críticos, servidores de backup e redes de usuários para limitar a movimentação lateral.
- Monitoramento 24×7. Um SOC, próprio ou terceirizado, que correlacione eventos e aja à noite, nos fins de semana e nos feriados.
- Plano de resposta ensaiado. Papéis definidos, contatos fora da rede corporativa, cópia impressa do plano e exercícios simulados ao menos uma vez por ano.
- Inventário e redução da superfície de ataque. Saiba quais ativos existem, desligue serviços desnecessários e nunca exponha a área de trabalho remota (RDP) diretamente à internet.
Quando o ataque acontece
Mesmo com boas defesas, é preciso estar pronto para o pior dia. As primeiras horas definem o tamanho do estrago.
- Isole antes de desligar. Desconectar máquinas da rede contém a propagação. Desligar tudo de forma indiscriminada pode apagar evidências da memória.
- Preserve evidências. Logs, notas de resgate e amostras ajudam a descobrir a porta de entrada e o que foi levado.
- Acione jurídico e comunicação. Se houver dados pessoais e risco relevante aos titulares, a LGPD (Lei 13.709/2018) exige comunicar a ANPD e os titulares. A Resolução CD/ANPD nº 15/2024 fixa o prazo de três dias úteis a partir do conhecimento do incidente.
- Restaure a partir de uma base limpa. Recuperar sistemas sem fechar a porta de entrada é um convite à reinfecção.
A decisão de pagar envolve questões legais, éticas e práticas. Pagar não garante a devolução dos dados nem impede o vazamento. A maioria das vítimas já não paga, e essa escolha só é viável com uma recuperação planejada.
Como priorizar com orçamento limitado
Poucas organizações conseguem implantar as dez defesas de uma vez. Uma sequência prática para os primeiros 90 dias:
- Garantir uma cópia imutável dos sistemas críticos e fazer um teste de restauração completo.
- Ativar MFA em e-mail, VPN e contas administrativas.
- Corrigir as vulnerabilidades críticas dos equipamentos expostos à internet.
- Escrever um plano de resposta de uma página, com nomes, telefones e decisões pré-autorizadas.
Com esse alicerce, monitoramento contínuo e segmentação passam a gerar muito mais valor, porque a organização sabe o que proteger e como reagir.
Próximos passos
Comece por um diagnóstico honesto: onde estão os backups, quem tem privilégio de administrador, o que está exposto à internet e quanto tempo levaria para restaurar os sistemas mais importantes. A Midnal apoia organizações públicas e privadas nesse caminho, do diagnóstico à operação de segurança, e revende a CoreCyber, plataforma de cibersegurança que pode compor a estratégia de defesa de acordo com o cenário de cada organização.
Perguntas frequentes
Vale a pena pagar o resgate de um ransomware?
Pagar não garante a recuperação dos dados nem impede a divulgação do que foi roubado, e ainda financia novos ataques. A decisão deve envolver diretoria, jurídico e especialistas em resposta a incidentes; a melhor forma de não depender dela é ter backups imutáveis e testados.
Antivírus é suficiente contra ransomware?
Não. Ataques modernos usam credenciais válidas e ferramentas legítimas de administração, que passam despercebidas por antivírus tradicionais. É preciso combinar EDR, MFA, correção de vulnerabilidades, backup e monitoramento.
Preciso comunicar a ANPD em caso de ransomware?
Se o incidente envolver dados pessoais e puder gerar risco ou dano relevante aos titulares, sim. A Resolução CD/ANPD nº 15/2024 estabelece prazo de três dias úteis para comunicar a ANPD e os titulares.
Qual defesa implementar primeiro?
Backup imutável com teste de restauração e MFA nas contas críticas costumam trazer o maior ganho imediato. Em seguida, corrija as falhas dos sistemas expostos à internet.