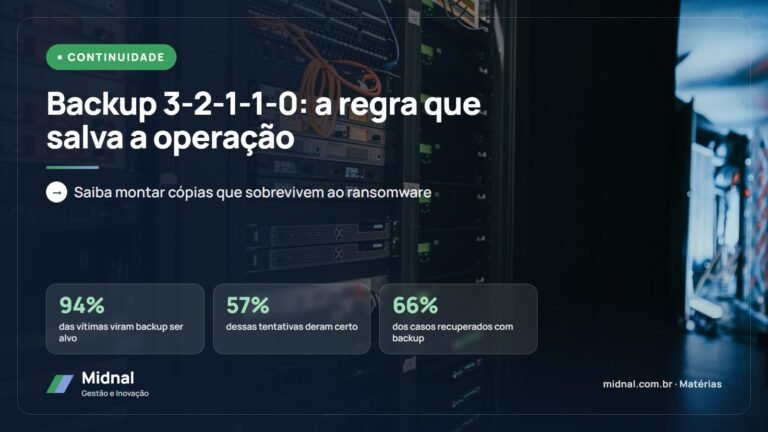
A regra 3-2-1-1-0 recomenda manter três cópias dos dados, em dois tipos de mídia, com uma cópia fora do local, uma offline ou imutável e zero erros comprovados em testes de restauração. Ela responde diretamente ao ransomware, que tenta destruir os backups antes de criptografar os sistemas.
Quase toda organização tem algum backup. A pergunta que importa é outra: ele funciona no dia em que tudo para? Servidor criptografado, banco de dados corrompido, exclusão acidental ou falha no data center. Em todos esses casos, a operação depende de uma cópia íntegra, recente e acessível.
O ransomware tornou essa pergunta mais difícil. Os atacantes sabem que o backup é o que permite à vítima recusar o resgate e, por isso, procuram as cópias antes de criptografar os sistemas.
O que significa 3-2-1-1-0
A regra 3-2-1 é uma recomendação clássica de proteção de dados. A versão 3-2-1-1-0, difundida por fornecedores e especialistas em backup, acrescenta dois elementos pensados para a era do ransomware: uma cópia que o atacante não consegue alterar e a prova de que a restauração funciona.
Por que o ransomware mudou o jogo
Um estudo da Sophos com quase 3 mil profissionais de organizações atingidas por ransomware mostra o quanto o backup virou alvo prioritário. A edição 2026 da pesquisa anual da empresa confirma que ele continua sendo o principal caminho de recuperação.
O estudo de 2024 também mostra a consequência: organizações com backups comprometidos foram quase duas vezes mais propensas a pagar o resgate (67% contra 36%), e seus custos medianos de recuperação foram cerca de oito vezes maiores.
Como aplicar cada número
Três cópias e duas mídias
Combine, por exemplo, cópias em disco local para restaurações rápidas e armazenamento em nuvem ou fita para retenção longa. O ponto é que um mesmo defeito, ataque ou erro de configuração não atinja todas as cópias.
Uma cópia fora do local
Outra unidade, outro data center ou outra região de nuvem. Se a cópia externa depende da mesma conta e das mesmas credenciais do ambiente principal, ela está fisicamente longe, mas logicamente perto demais.
Uma cópia offline ou imutável
É o elemento que mais pesa contra o ransomware. Pode ser fita fora da biblioteca, armazenamento com bloqueio de objetos (object lock) ou repositório com retenção imutável. Use credenciais separadas do domínio principal e MFA na console de backup.
Zero erros
Backup sem teste é hipótese. Restaurações periódicas, com verificação de integridade e de tempo, transformam a hipótese em garantia.
Retenção e versões
Um invasor pode ficar dias ou semanas no ambiente antes de agir. Se a política guarda apenas as últimas cópias, todas podem conter arquivos já comprometidos ou um código malicioso adormecido. Manter versões diárias, semanais e mensais, por prazos compatíveis com o negócio e com as obrigações legais, aumenta a chance de encontrar um ponto de restauração limpo.
E os dados que já estão em SaaS?
E-mail, arquivos colaborativos e sistemas contratados como serviço também precisam entrar na conta. O fornecedor garante a infraestrutura, mas a retenção padrão nem sempre cobre exclusões acidentais, ações maliciosas de um usuário ou a necessidade de voltar meses no tempo. Verifique o contrato e, se necessário, adote uma ferramenta de backup específica para esses ambientes.
RPO e RTO: defina antes de comprar
Duas métricas orientam qualquer política de backup. O RPO (objetivo de ponto de recuperação) indica quanto dado a organização aceita perder, medido em tempo. O RTO (objetivo de tempo de recuperação) indica em quanto tempo o serviço precisa voltar. Nem todo sistema exige o mesmo nível.
| Nível | Exemplos | RPO e RTO (ilustrativos) |
|---|---|---|
| Crítico | ERP, sistema de atendimento, banco de dados principal | Minutos a poucas horas |
| Importante | Arquivos departamentais, sistemas de apoio | Algumas horas a um dia |
| Arquivo | Históricos e documentos de consulta eventual | Dias |
Essa classificação evita pagar caro para proteger dados pouco usados e, ao mesmo tempo, subdimensionar os sistemas dos quais a operação depende.
Teste de restauração: o zero que pouca gente mede
Um bom teste vai além de verificar se a rotina de backup terminou sem erro. Ele comprova que a organização consegue voltar a operar.
- Restaurar periodicamente sistemas completos, e não apenas arquivos isolados
- Medir o tempo real de restauração e comparar com o RTO definido
- Validar se aplicações e bancos de dados sobem e funcionam após a recuperação
- Testar a restauração a partir da cópia imutável ou offline
- Restaurar em ambiente isolado para não reinfectar a rede
- Manter documentação e credenciais de recuperação acessíveis fora da rede principal
- Registrar resultados, falhas e correções a cada teste
Erros que derrubam a recuperação
Na prática, as falhas mais comuns não estão na ferramenta, e sim na forma como o backup é operado.
- Console de backup no mesmo domínio da rede. Quem compromete o administrador do domínio apaga as cópias.
- Alertas de falha ignorados. Rotinas que falham em silêncio por semanas só são percebidas no dia da restauração.
- Sistemas novos fora da política. Servidores e bancos criados às pressas raramente entram no plano de backup sem um processo de mudança.
- Chaves de criptografia sem cópia segura. Um backup criptografado sem a chave é tão inútil quanto nenhum backup.
- Ninguém sabe a ordem de restauração. Sem um roteiro, a equipe perde horas decidindo o que subir primeiro.
Próximos passos
Comece pelo inventário: quais sistemas são críticos, onde estão as cópias, quem tem acesso a elas e quando foi o último teste de restauração completo. A partir daí, priorize a cópia imutável e o teste dos sistemas mais importantes. A Midnal apoia organizações públicas e privadas no planejamento de infraestrutura, backup e continuidade; saiba mais em Infraestrutura e cloud.
Perguntas frequentes
Backup em nuvem já atende a regra 3-2-1-1-0?
Sozinho, não. A nuvem pode ser a cópia fora do local e até a imutável, se tiver bloqueio de objetos, mas a regra pede mais de uma cópia, em mídias diferentes, e testes de restauração.
O que é backup imutável?
É uma cópia gravada de forma que não possa ser alterada nem apagada durante o período de retenção, nem mesmo por um administrador. Isso impede que um invasor com credenciais elevadas destrua a cópia.
Com que frequência testar a restauração?
Defina a frequência pela criticidade de cada sistema e repita o teste sempre que houver mudança relevante no ambiente. Sistemas críticos merecem testes completos e com medição de tempo.
Qual a diferença entre RPO e RTO?
O RPO define quanto dado se aceita perder, medido em tempo desde a última cópia. O RTO define em quanto tempo o serviço precisa voltar a funcionar.