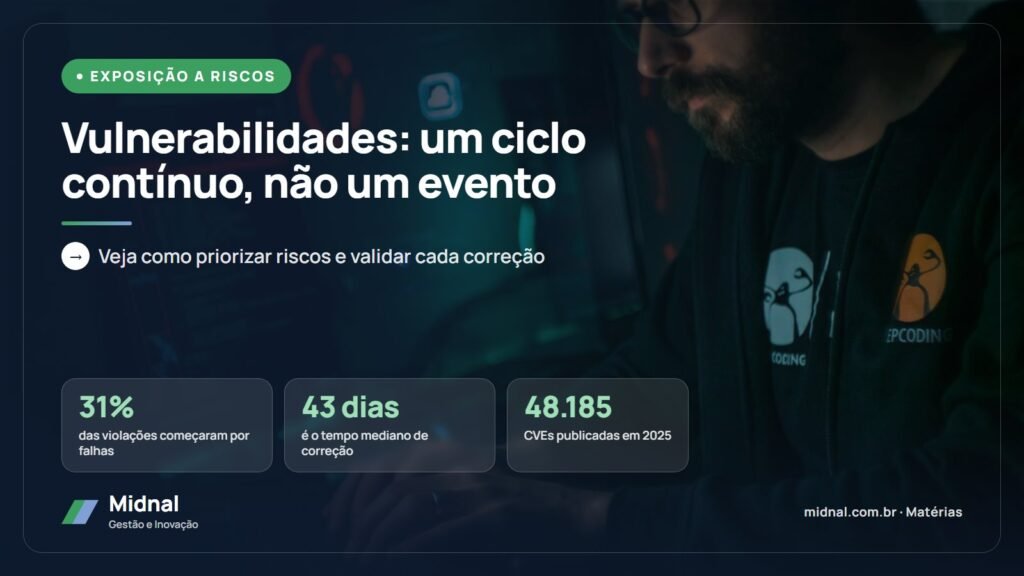
Gestão de vulnerabilidades é um processo contínuo de descobrir, priorizar, corrigir e validar falhas em todo o ambiente; o pentest complementa esse ciclo com testes profundos que simulam um atacante real. Como a exploração de falhas virou a principal porta de entrada dos ataques, um relatório anual não basta: é preciso priorizar pelo risco e verificar cada correção.
Em muitas organizações, segurança ainda funciona como uma auditoria anual. Contrata-se um pentest, recebe-se um relatório extenso, corrige-se parte dos achados e o documento vai para a pasta até o ano seguinte. Nesse intervalo, o ambiente muda todos os dias: sistemas novos entram no ar, regras de firewall são alteradas e fabricantes publicam correções em ritmo constante.
Do outro lado, os atacantes não esperam o calendário. Eles automatizam a busca por falhas conhecidas e exploram equipamentos expostos à internet pouco depois de uma vulnerabilidade se tornar pública. Um retrato anual não protege um alvo que se move.
Por que o modelo anual ficou para trás
Os números mais recentes mostram que a exploração de falhas virou a principal porta de entrada dos ataques e que as correções não acompanham o ritmo.
A Mandiant chega a uma conclusão semelhante: nas investigações de 2025, exploits foram o vetor inicial mais comum pelo sexto ano seguido, com 32% dos casos. Com mais de cem novas CVEs publicadas por dia, em média, nenhuma equipe consegue corrigir tudo ao mesmo tempo. O desafio passa a ser escolher bem o que corrigir primeiro.
Gestão de vulnerabilidades e pentest não são a mesma coisa
As duas práticas se complementam, mas respondem a perguntas diferentes.
- Gestão de vulnerabilidades é o processo contínuo de descobrir, priorizar e corrigir falhas conhecidas em todo o ambiente. Usa varreduras automatizadas, inventário e alertas dos fabricantes. Ganha em amplitude e frequência.
- Pentest, ou teste de intrusão, é uma simulação controlada de ataque feita por especialistas. Encadeia falhas, explora erros de lógica de negócio e mostra até onde um invasor chegaria. Ganha em profundidade.
A varredura diz que uma porta está destrancada. O pentest mostra que, por aquela porta, é possível chegar ao banco de dados de clientes. Uma organização madura precisa das duas respostas.
Evento anual
- Retrato de um único momento
- Escopo definido meses antes
- Relatório extenso, sem dono para cada achado
- Correções sem verificação posterior
- Mudanças do ano ficam sem teste
Programa contínuo
- Varreduras frequentes de todo o ambiente
- Priorização pelo risco real
- Cada achado com responsável e prazo
- Reteste para confirmar a correção
- Pentests direcionados a cada mudança relevante
O ciclo contínuo
Um programa eficaz funciona como um ciclo que não termina. Cada volta melhora o inventário, a priorização e a velocidade de correção.
- DescobrirManter o inventário de ativos atualizado, inclusive nuvem, equipamentos de borda e sistemas de terceiros.
- AvaliarVarrer com frequência definida e cruzar os resultados com os alertas dos fabricantes.
- PriorizarCombinar gravidade, exploração ativa, exposição e criticidade do ativo.
- CorrigirAplicar a atualização, mudar a configuração ou adotar um controle compensatório.
- ValidarConfirmar a correção com nova varredura ou reteste.
- ReportarAcompanhar indicadores e prazos com a gestão e os donos dos sistemas.
Priorizar vale mais que escanear
A nota CVSS mede a gravidade técnica de uma falha, mas não diz se ela está sendo explorada nem se o sistema afetado importa para o negócio. Uma priorização mais realista combina quatro perguntas:
- Está sendo explorada? O catálogo KEV (Known Exploited Vulnerabilities) da CISA lista falhas com exploração confirmada.
- Qual a probabilidade de exploração? O EPSS, mantido pelo FIRST, estima a chance de uma vulnerabilidade ser explorada nos 30 dias seguintes.
- Está exposta? Sistemas acessíveis pela internet, como VPN, firewall e portais, vêm primeiro.
- O ativo é crítico? Um servidor com dados pessoais ou um sistema que sustenta o atendimento pesa mais que uma estação de teste.
| Prioridade | Exemplo | Prazo-alvo sugerido |
|---|---|---|
| Emergencial | Falha do catálogo KEV em equipamento exposto à internet | Horas a poucos dias |
| Alta | Falha crítica em sistema interno com dados sensíveis | Até duas semanas |
| Média | Falha relevante sem exploração conhecida e com acesso restrito | Até 30 dias |
| Baixa | Falha de baixo impacto em ativo pouco crítico | Próximo ciclo de manutenção |
Os prazos acima são uma referência para discussão interna. O importante é que sejam acordados com as áreas de negócio, registrados e acompanhados.
Onde entra o pentest
O pentest ganha valor quando é direcionado e recorrente, e não um ritual anual de escopo genérico. Bons momentos para realizá-lo:
- Antes de colocar no ar um sistema novo ou uma mudança relevante de arquitetura.
- Periodicamente, nos ativos mais críticos e expostos.
- Após a correção de achados graves, para confirmar que a falha foi de fato eliminada.
- Quando contratos, órgãos de controle ou clientes exigirem evidência independente.
O tipo de teste também importa. No teste caixa-preta, a equipe parte sem informação, como um atacante externo. No caixa-cinza, recebe credenciais de usuário comum e simula um funcionário ou fornecedor comprometido. No caixa-branca, tem acesso a documentação e código. Para a maioria das organizações, o caixa-cinza oferece o melhor equilíbrio entre realismo e cobertura, já que muitos ataques começam com uma credencial válida.
Defina escopo, regras de engajamento, janelas de teste e um canal direto para achados críticos. Exija um relatório com evidências, risco explicado em linguagem de negócio e recomendações acionáveis.
Indicadores que mostram evolução
- Percentual de ativos cobertos por varredura regular.
- Tempo médio de correção por nível de prioridade.
- Quantidade de vulnerabilidades do catálogo KEV ainda abertas.
- Percentual de achados de pentest corrigidos e retestados.
- Taxa de reincidência de falhas já corrigidas.
Próximos passos
Comece pelo inventário e pelo que está exposto à internet: são esses ativos que os atacantes testam primeiro. Defina prazos por prioridade, nomeie responsáveis e programe pentests direcionados aos sistemas mais críticos. A Midnal apoia organizações públicas e privadas na estruturação de programas de segurança contínuos, do diagnóstico ao monitoramento; saiba mais em Cibersegurança, NOC e SOC.
Perguntas frequentes
Qual a diferença entre varredura de vulnerabilidades e pentest?
A varredura é automatizada, frequente e cobre todo o ambiente em busca de falhas conhecidas. O pentest é feito por especialistas, é mais profundo e mostra como as falhas podem ser combinadas para chegar a dados ou sistemas críticos.
Com que frequência fazer pentest?
Depende do risco e do ritmo de mudanças. Uma boa prática é testar periodicamente os sistemas mais críticos, sempre que houver mudança relevante e novamente após corrigir achados graves.
O que é o catálogo KEV da CISA?
É a lista mantida pela CISA, agência de cibersegurança dos Estados Unidos, com vulnerabilidades que já foram exploradas em ataques reais. É uma das melhores referências para decidir o que corrigir primeiro.
CVSS alto significa correção imediata?
Não necessariamente. O CVSS mede a gravidade técnica; a prioridade real depende também de exploração ativa, exposição à internet e criticidade do ativo para o negócio.