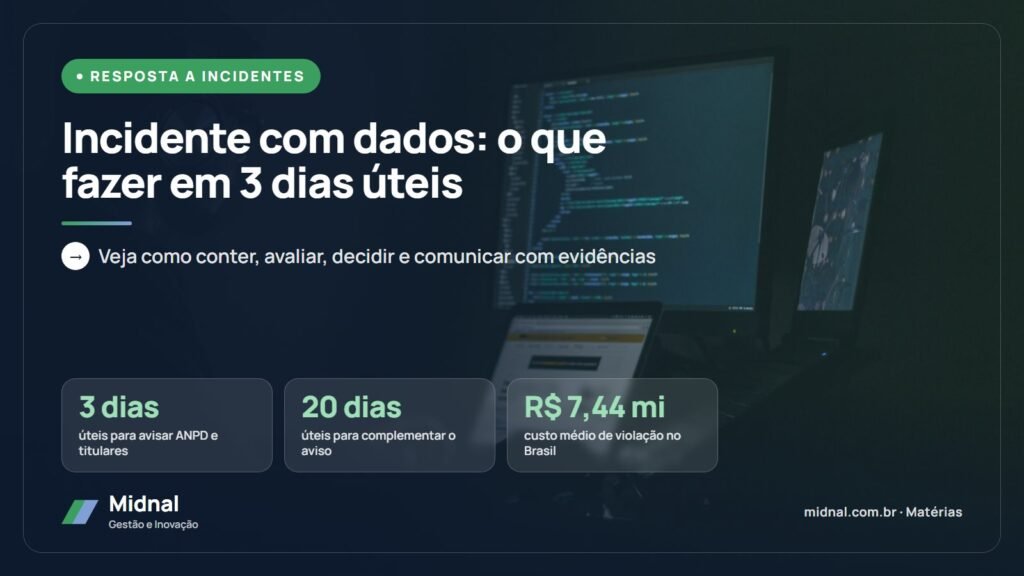
Pela Resolução CD/ANPD nº 15/2024, o controlador tem três dias úteis, contados de quando soube que o incidente afetou dados pessoais, para comunicar à ANPD e aos titulares os incidentes que possam causar risco ou dano relevante. Nesse período, é preciso conter o evento, avaliar o risco com evidências, decidir e comunicar; informações faltantes podem ser complementadas em até 20 dias úteis.
Nenhuma organização está imune a incidentes. A diferença está no que acontece nas horas seguintes. Desde abril de 2024, a Resolução CD/ANPD nº 15/2024 define como e quando o controlador deve comunicar à ANPD e aos titulares um incidente de segurança com dados pessoais, e o prazo central é curto: três dias úteis.
A fiscalização também mudou de foco. Em julho de 2026, segundo análise publicada pela Capital Aberto, a ANPD instaurou processo sancionador contra uma organização social que administra unidades públicas de saúde, após um ataque de ransomware. Entre os pontos questionados estavam a conclusão de que não havia risco relevante sem evidências técnicas, um aviso genérico no site e a falta de dados do encarregado no portal. O processo ainda não é condenação, mas o recado é claro: a qualidade da resposta pesa tanto quanto o próprio incidente.
O que conta como incidente que precisa ser comunicado
Incidente de segurança é qualquer evento adverso confirmado que comprometa a confidencialidade, a integridade, a disponibilidade ou a autenticidade de dados pessoais. Nem todo incidente precisa ser comunicado. A ANPD explica que a comunicação é devida quando três condições aparecem juntas: o evento foi confirmado, envolve dados pessoais e pode causar risco ou dano relevante aos titulares.
A resolução considera relevante o incidente que possa afetar significativamente interesses e direitos fundamentais dos titulares e que, além disso, envolva pelo menos um dos critérios abaixo.
- Dados pessoais sensíveis, como dados de saúde ou biométricos.
- Dados de crianças, adolescentes ou idosos.
- Dados financeiros.
- Dados de autenticação em sistemas, como senhas.
- Dados protegidos por sigilo legal, judicial ou profissional.
- Dados em larga escala, considerando volume, duração, frequência e extensão geográfica.
“Afetar significativamente” inclui, por exemplo, impedir o exercício de direitos ou o uso de um serviço, causar danos materiais ou morais, fraudes financeiras ou roubo de identidade. Fatores como a proteção dos dados por criptografia e a eficácia das medidas de mitigação também entram na avaliação.
Como contar os três dias úteis
O prazo começa quando o controlador toma conhecimento de que o incidente afetou dados pessoais, e não no momento do ataque ou do primeiro alerta técnico. São dias úteis, e o mesmo prazo vale para comunicar a ANPD e os titulares, salvo previsão diferente em legislação específica. Agentes de tratamento de pequeno porte têm prazo em dobro, nos termos da Resolução CD/ANPD nº 2/2022.
Se nem todas as informações estiverem disponíveis, a norma admite uma comunicação preliminar, com complementação fundamentada em até 20 dias úteis, no mesmo processo. Isso elimina a justificativa de esperar o diagnóstico completo antes de comunicar.
- Detectar e conterAcionar o plano de resposta, isolar sistemas e preservar logs e evidências.
- Confirmar e dimensionarQuais dados, quantos titulares e quais categorias foram afetados, com encarregado, jurídico e operadores envolvidos.
- Avaliar e decidirAplicar os critérios de relevância e documentar a conclusão com evidências técnicas.
- ComunicarEnviar a comunicação à ANPD, preliminar se preciso, e avisar os titulares afetados.
- ComplementarEnviar as informações que faltavam, de forma fundamentada, no mesmo processo.
- Manter o registroGuardar o registro do incidente, mesmo quando ele não for comunicado.
O que fazer em cada etapa
Conter sem destruir provas
A primeira reação costuma ser formatar a máquina afetada e restaurar o backup. Antes disso, preserve registros, imagens de disco e a linha do tempo do ataque. Essas evidências sustentam a avaliação de risco e a comunicação à ANPD. Ative o comitê de crise e registre em ata cada decisão, com horário e responsável.
Avaliar com evidência, não com intuição
Use o inventário de dados para responder rápido quais bases foram atingidas, quais categorias de dados estavam nelas e quantos titulares estão envolvidos. Se a conclusão for de que não há risco relevante, ela precisa estar apoiada em fatos verificáveis, como criptografia comprovada ou ausência de exfiltração demonstrada por logs. Se um operador estiver envolvido, ele deve avisar o controlador sem demora injustificada e fornecer as informações necessárias, dever que convém prever em contrato.
Comunicar com clareza
A comunicação à ANPD é feita pelo encarregado ou por representante constituído, pelo SEI!ANPD, com o formulário disponível no site da autoridade. Aos titulares, a mensagem deve usar linguagem simples e ser individual e direta sempre que possível, informando a natureza e as categorias de dados afetados, os riscos, as medidas adotadas, a data em que o incidente foi conhecido, os motivos de eventual demora e o contato do encarregado. Quando a comunicação direta for inviável, a divulgação ampla, como um aviso no site, deve ficar visível por pelo menos três meses.
O registro: a prova que a ANPD vai pedir
Todo incidente deve ser registrado, inclusive os que não foram comunicados, e o registro precisa ser mantido por no mínimo cinco anos. Ele deve conter a data em que o incidente foi conhecido, as circunstâncias, os dados e titulares afetados, a avaliação de risco, as medidas de correção e mitigação e a forma e o conteúdo das comunicações feitas, ou os motivos para não comunicar.
Esse registro também conta a favor da organização. O regulamento de dosimetria de sanções (Resolução CD/ANPD nº 4/2023) prevê atenuantes para quem comprova política de boas práticas e governança, adota medidas para reverter ou mitigar danos e coopera com a autoridade. Sem documentação, nenhum desses fatores pode ser demonstrado.
Prepare-se antes do próximo incidente
- Plano de resposta aprovado: papéis, contatos de plantão, critérios de escalonamento e quem decide sobre a comunicação.
- Modelos prontos: rascunhos de comunicação à ANPD e aos titulares, revisados pelo jurídico.
- Inventário atualizado: sem ele, dimensionar o incidente em três dias úteis é improvável.
- Contratos com operadores: prazos e deveres de aviso ao controlador definidos por escrito.
- Simulações periódicas: exercícios de mesa com TI, jurídico, comunicação e encarregado.
Próximos passos
Revise seu plano de resposta à luz da Resolução CD/ANPD nº 15/2024 e faça um teste: escolha um cenário realista e verifique se a equipe conseguiria, em três dias úteis, dimensionar o incidente, decidir com base em evidências e comunicar com clareza. As lacunas encontradas viram o plano de ação.
A Midnal une monitoramento e resposta a incidentes à governança de dados, apoiando organizações públicas e privadas a detectar mais cedo e a decidir com base em evidências. Conheça a frente de cibersegurança, NOC e SOC e a de governança, LGPD e compliance.
Perguntas frequentes
Todo incidente de segurança precisa ser comunicado à ANPD?
Não. A comunicação é obrigatória quando o incidente é confirmado, envolve dados pessoais e pode causar risco ou dano relevante aos titulares. Todos os incidentes, porém, devem ser registrados e o registro mantido por pelo menos cinco anos.
O prazo de três dias úteis conta a partir do ataque?
Não. Conta a partir do momento em que o controlador toma conhecimento de que o incidente afetou dados pessoais, em dias úteis.
E se eu ainda não tiver todas as informações?
A Resolução CD/ANPD nº 15/2024 admite comunicação preliminar, com complementação fundamentada em até 20 dias úteis no mesmo processo.
Pequenas empresas têm prazo diferente?
Sim. Agentes de tratamento de pequeno porte, conforme a Resolução CD/ANPD nº 2/2022, têm os prazos de comunicação contados em dobro.
Fontes consultadas
- ANPD, Comunicação de incidente de segurança (orientações e formulários)
- Lefosse, ANPD aprova Regulamento de Comunicação de Incidente de Segurança, 2024
- Capital Aberto, ANPD mira o pós-incidente: prova pesa mais que dano, 2026
- Canaltech, Custo de violação de dados bate recorde no Brasil (IBM Cost of a Data Breach 2026)
- Convergência Digital, Custo médio de uma violação de dados no Brasil chega a R$ 7,44 milhões, 2026
- IBM, Cost of a Data Breach Report 2026